软件案例 / 真实工作流
净界
只在本机工作的 Windows 维护工具:深度清理缓存与临时文件、卸载软件、关闭开机启动项;每一步先列出路径、大小、权限与是否可恢复,确认后才执行。
- 年份
- 2026
- 类型
- 桌面软件
- 项目分类
- 独立产品
- 状态
- 本地应用
背景
常见清理工具只告诉用户释放了多少空间,却不说明删除了什么;个人文件夹、系统组件与不可恢复项容易被误碰。净界把扫描、审阅和确认分开,并让清理、卸载与启动项共用同一套保护规则。 深度清理:用户与系统临时文件、崩溃转储、Windows 错误报告、Edge 与 Chrome 缓存、扩展清理:GPU 着色器、缩略图、Discord/Slack/VS Code、npm/pip/NuGet 与浏览器 profile 缓存、软件卸载:注册表四个 Uninstall 视图与 Get-AppxPackage 清单,只调用软件自身卸载命令、启动优化:Run/RunOnce、启动文件夹与非 Microsoft 计划任务,可逆关闭并恢复、只读扫描、逐文件复核、隔离区与 SHA-256 核对、本机 Agent API 与 MCP:8 个工具,7 个只读、1 个执行
项目介绍片
工作流程
只读扫描 → 摊开维护计划 → 人工确认 → 执行或隔离 → 逐条回执
完成情况
已形成可运行的本机桌面工具与 0.2.0-beta.6 安装产物。本机实测 check 全部通过,test 23/23、selftest 15/15、smoke 6/6;软件清单读取到 207 条真实条目。
先摊开,再动手
扫描只读,不直接改动文件。清理、卸载和启动项都会先形成一份维护计划:每一项列出绝对路径、大小、是否需要管理员权限以及是否不可恢复;只有确认后才会执行。破坏性项目默认不勾选,回收站这类不可恢复动作还需要额外确认。
功能与实现细节 · 3 项
- 扫描与删除前都会重新检查受保护路径,个人文件夹、云同步根、System32、WinSxS 与 DriverStore 不会被触碰。
- 崩溃转储与错误报告采用隔离区模式,默认保留 7 天并记录 SHA-256,可从界面还原。
- 每次执行逐条回执 succeeded/skipped/failed/refused/reboot-required,并保留真实原因。
只在本机,能恢复
净界不联网、不注册账号、不收集遥测。界面账本写入本机应用数据目录;Agent 接口只接受回环地址,非 GET 请求必须携带本机令牌,任何响应都不发送通配 CORS。代码与界面都不把“提交任务”误写成“已经成功”。
功能与实现细节 · 3 项
- Agent 接口只提供 8 个工具:7 个只读、1 个执行;执行与写入都需要显式确认。
- 所有响应与过程记录保留在本地,项目源码和运行产物都不带云端依赖。
- Windows 上令牌的 0600 权限是代码请求,系统 ACL 的继承限制仍在文档中如实记录。
界面细节
总览把深度清理、软件卸载、启动优化与隔离区放在同一入口,顶部明确标出核心保护已启用。
真实软件界面
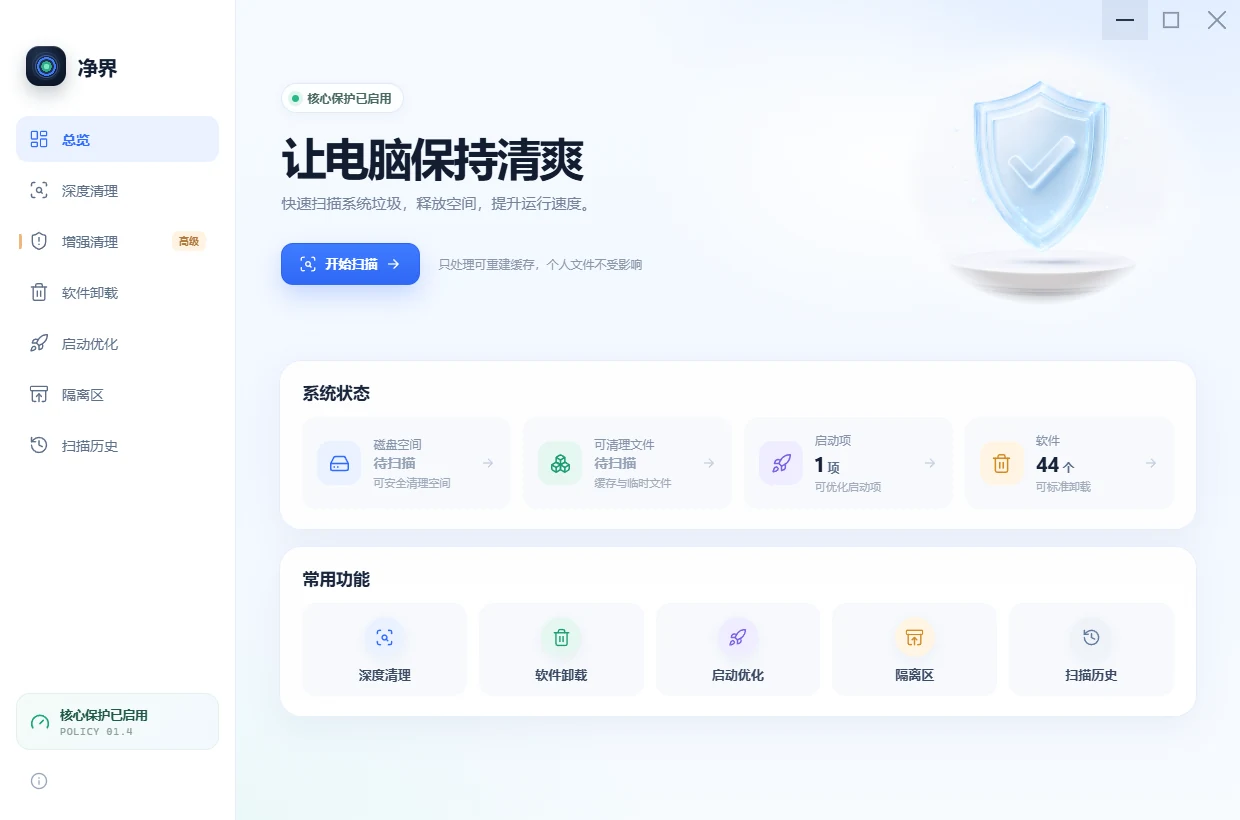
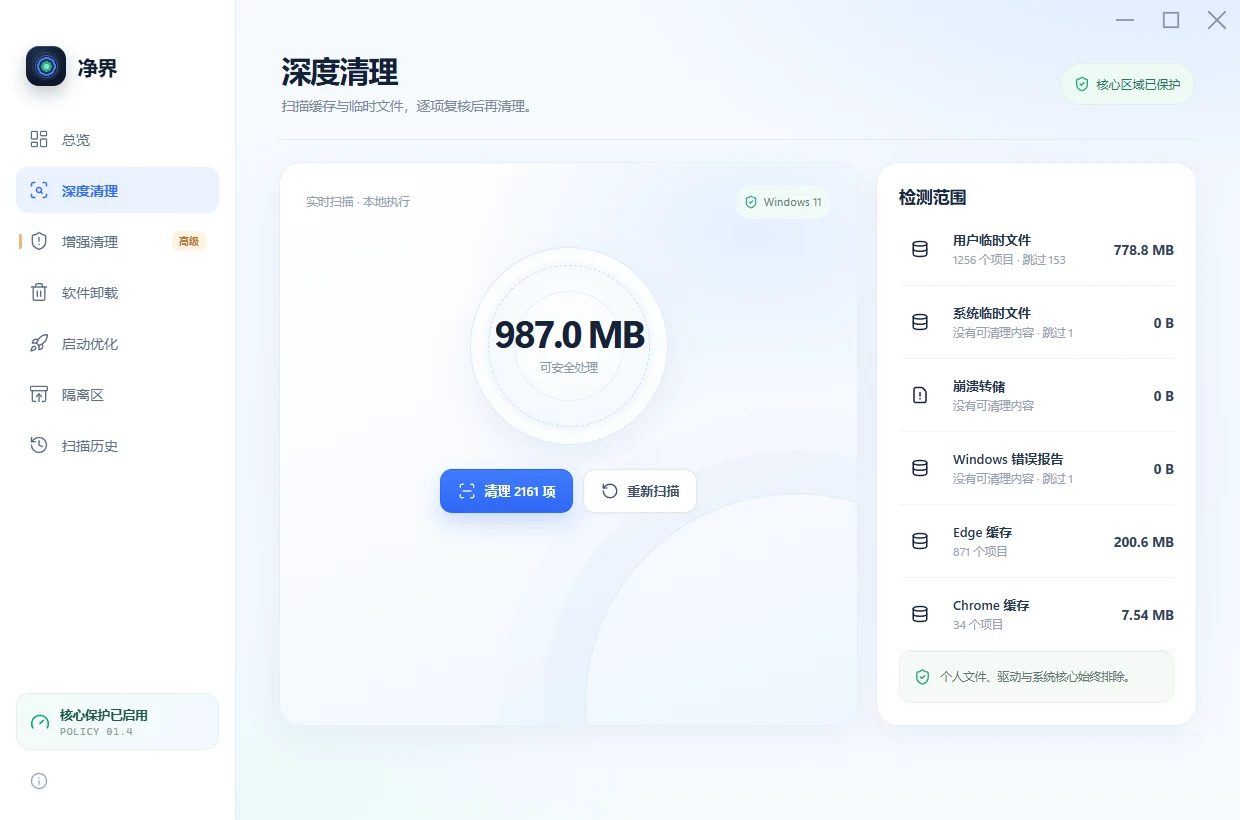
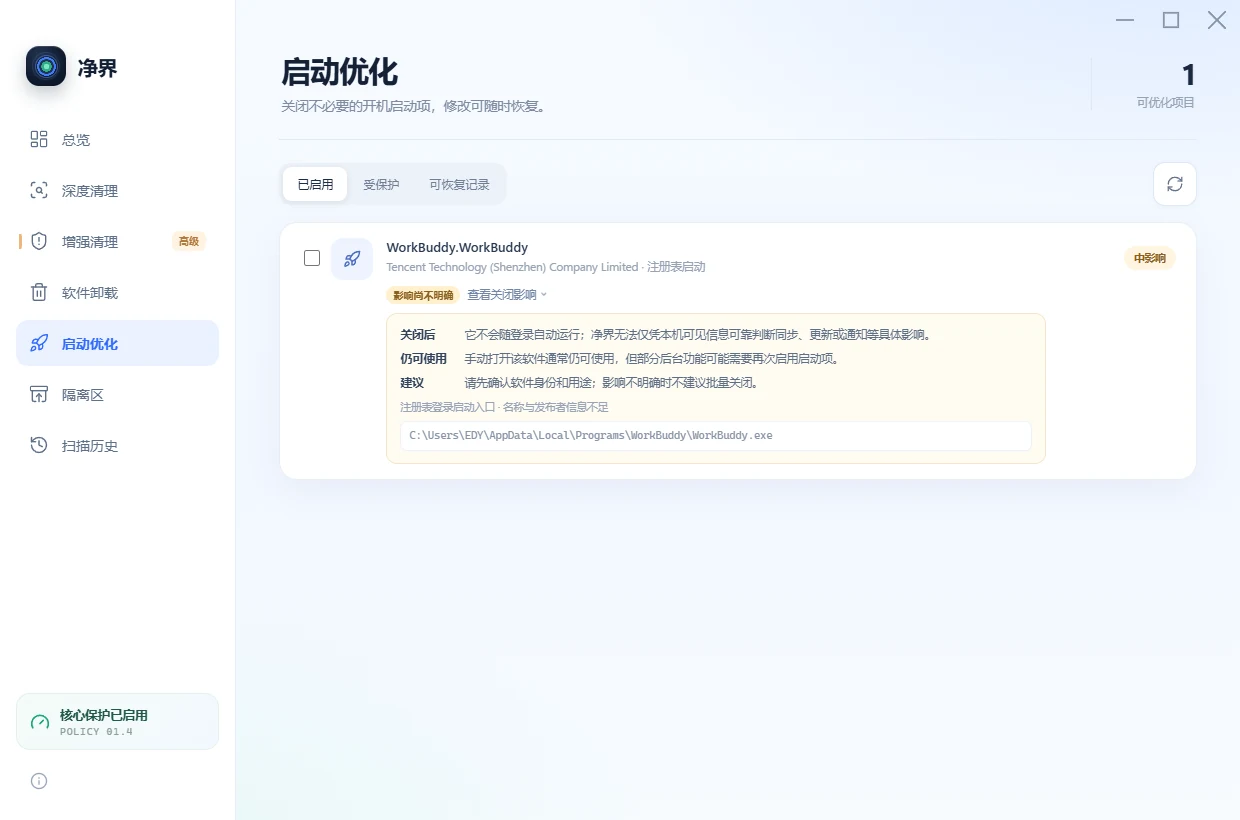
实现方法
Electron / PowerShell providers / Node.js / LOCAL ONLY
个人职责
需求定义 / 产品规划 / 工作流分析 / AI 辅助开发 / 界面实现 / 测试与迭代
我提出需求、设计交互与安全边界,通过 AI 辅助开发完成产品,并在本机完成测试与运行验证。